 blog
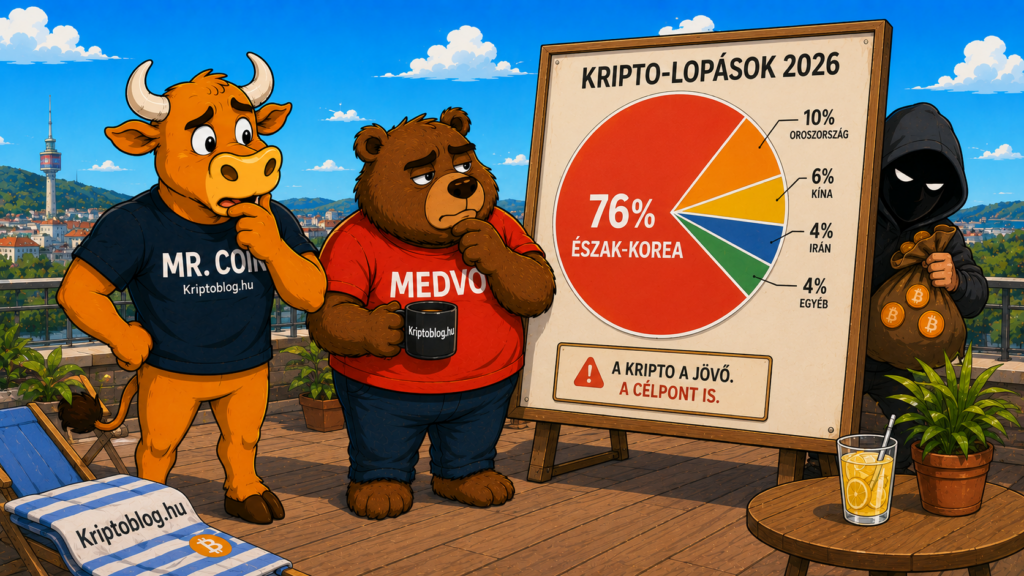
Amikor a kriptovaluta-piacot nem egyetlen profitközpontú bűnöző, hanem egy egész állam gépezete célozza meg, a védekezés szintje teljesen megváltozik. A 2026-os statisztikák félelmetes képet festenek: az Észak-Koreához köthető hackercsoportok dominanciája elérte a tetőpontot, hiszen a globális kripto-lopások brutális 76%-áért felelősek. Ez nem csupán egy kiberbűnözési hullám, hanem egy állami szintű gazdasági hadjárat, amely több mint félmilliárd dolláros veszteséget okozott a befektetőknek.
Az állami hackerek térnyerése: A 76%-os dominancia háttere
A TRM Labs legfrissebb jelentése alapján a kriptovaluta-szektorból történő illegális vagyonmozgások aránya drasztikusan megváltozott. A jelentés rávilágít, hogy az Észak-Koreához köthető hackerek felelősek a 2026-os kripto-lopások 76%-áért, ami összesen körülbelül 577 millió dollárt tesz ki. Ez az adat nem csupán egy statisztikai növekedés, hanem egy paradigmaváltás a kiberbűnözés világában.
A hagyományos bűnözőktől eltérően ezek a csoportok nem csupán a gyors profitot keresik, hanem egy jól szervezett, állami támogatású gépezet részei, amelyeknek a célja a rezsim fenntartása és a nemzetközi szankciók kijárolása. Ahogy az IBM biztonsági elemzései is hangsúlyozzák, a modern fenyegetések folyamatosan fejlődnek a technológiai fejlődéssel párhuzamosan, és az állami aktorok rendelkeznek a legnagyobb erőforrással a legmagasabb szintű támadások koordinálására.
A piaci kontextusban ez különösen súlyos. A CoinGecko adatai szerint a teljes kripto piaci kapitalizáció jelenleg 2,63 billió dollár, ahol a Bitcoin (BTC) ára 76 310 dollár, dominanciája pedig 58,1%. Bár a piac mérete hatalmas, a TRM Labs adatai szerint a hackerek egyetlen év alatt közel 600 millió dollárt sikerült eltüntetniük, ami felveti a kérdést: a protokollok biztonsági rétegei mennyire vannak felkészülve az egyéni bűnözők helyett az állami szintű, koordinált támadásokra?
Célpontok elemzése: Mitől voltak sebezhető a KelpDAO és a Drift Protocol?
A 2026-os támadássorozat egyik legmeghatározóbb eleme a massive támadások célpontjainak kiválasztása volt. A TRM Labs jelentése kiemeli, hogy a hackerek elsősorban a KelpDAO és a Drift Protocol protokollokat célozták meg. Ezek a protokollok a DeFi (decentralizált pénzügyi) ökoszisztémájának kulcsfontosságú részei, így egy sikeres megtörés nemcsak közvetlen pénzügyi veszteséget, hanem rendszerszintű bizalmi válságot is magában hordoz.
De miért ezek a protokollok? A kérdés a technikai hiányosságoknál és a komplexitásnál kereshető a válaszban. Az IBM webbiztonsági (web security) definíciója szerint a biztonság olyan megoldások és irányelvek összessége, amelyek a hálózatokat és az eszközöket védik a jogosulatlan hozzáférés ellen. A DeFi világában azonban a jogosulatlan hozzáférés nem feltétlenül egy jelszó elleni támadást jelent, hanem gyakran okos tranzakciós logikát vagy smart contract sebezőséget kihasznál a támadó.
A KelpDAO és a Drift Protocol esetében valószínűleg az állami hackerek képesek voltak olyan komplex, több lépcsős támadási vektorokat alkalmazni, amelyek a protokollok belső logikáját és a likviditási folyamatokat álták ki. Míg egy átlagos hacker egyetlen smart contract sebezőségét keresi, az Észak-Koreai csoportok képesek a protokollok közötti interakciók (cross-protocol vulnerabilities) kihasználására, ami sokkal nehezebben detektálható a hagyományos biztonsági auditok során.
Gazdasági hatások: A 577 millió dolláros veszteség és a piaci stabilitás
A 577 millió dolláros veszteség nem csupán egy szám a táblán. Ez a összeg közvetlenül csökkenti a befektetők rendelkezésre álló tőkét, és drasztikusan növeli a kockázati prémiumot a DeFi szektorban. A piaci stabilitás szempontjából a kérdés az, hogy a protokollok biztonsági auditjainak kötelezettsége mennyire változik meg ezen események után.
A CoinGecko adatai alapján a Bitcoin dominanciája 58,1%, ami azt mutatja, hogy a piac egy része még mindig a biztonságosabb nagy kapitalizációjú eszközökben tartja a tőkéjét. Azonban a DeFi protokollok, mint a KelpDAO, sokkal magasabb kockázattal járnak. A TRM Labs adatai alapján a hackerek sikeressége arra utal, hogy a jelenlegi szabályozási környezet és az audit-protokollok nem elég rugalmasak az állami aktorok elleni védekezéshez.
Ez a massive veszteség valószínűleg felgyorsítja a szabályozási nyomást. A szabályozók (például az amerikai SEC vagy az EU-s MiCA keretrendszer) valószélétől elvárható, hogy a protokollok számára nemcsak a kód tisztaságát, hanem az állami szintű kiberveszélyekkel szembeni ellenállóképességet is auditálási kötelezettséggé teszik. A biztonságtechnológia fejlődése (cybersecurity) nem lehet többé csak a kód védelméről szólhat, hanem a gazdasági stabilitás és a tranzakciós minták elemzéséről is kell, hogy szólnon.
Mit jelent ez a gyakorlatban?
Mit kell tudnia a befektetőknek és a protokoll-fejlesztőknek?
Az elemzésünk alapján két fő következtetés vonható le:
- A kockázati profil megváltozott: A DeFi-ben való befektetés ma már nem csak a technikai hibák (bug) kockázatát hordozza magában, hanem a geopolitikai kockázatot is. Ha egy protokoll nem rendelkezik state-level defense (állami szintű védelem) mechanizmusokkal, az befektetőnek a 577 millió dolláros veszteség statisztikai valósággá válhat.
- Auditok reformja szükséges: A hagyományos smart contract auditok (amelyek gyakran csak a kód statikus elemzésére fókuszálnak) képtelenek felmérni az állami hackerek dinamikus és koordinált támadásait. A protokolloknak szükségük van stress-test típusú, szimulált állami támadási forgatókönyvekre is.
Tanács az olvasónak: Ha DeFi protokollba helyezed a tőkédet, ne csak a yield-et (hozamot) nézd! Keresd a protokoll transzparenciáját, az auditok típusát (legyenek benne dinamikus tesztelés is), és ellenőrizd, hogy rendelkeznek-e olyan mechanizmusokkal, amelyek képesek azonnali, automatikus circuit breaker (védősáv) működésre egy gyanús, nagy összegű tranzakció esetén.
Összegzés és kitekintés
Az Észak-Koreai hackerek dominanciája a 76%-os aránnyal egyértelmű jelzés: a kripto világ már nem egy külön világ, hanem a globális geopolitikai konfliktusok új frontja. A 577 millió dolláros lopás és a KelpDAO, Drift Protocol támadások rávilágítanak arra, hogy a technológiai fejlődés mellett a védekezésnek is azonos ütemben kell haladnia.
A jövőben a sikeres protokollok nem azok lesznek, amelyek a legmagasabb hozamot ígérik, hanem azok, amelyek képesek megvédeni a felhasználóikat az állami szintű kiberhadviselés során. A piaci kapitalizáció (2,63 billió dollár) növekedése mellett a biztonsági infrastruktúra fejlesztése lesz a következő év legfontosabb témája. A kripto piac nem fog összeomlani, de a biztonsági rétegek újraértelmezése elkerülhetetlen.
Források
- TRM Labs: North Korea-linked hackers drive 76% of 2026 crypto thefts (2026. 05. 01.)
- CoinGecko: Bitcoin and Crypto Market Data (2026. 05. 01.)
- IBM: What is web security? (2024. online)
- IBM: What Is Cybersecurity? (2024. online)

Hozzászólások
Mondd el, te hogyan látod: kérdés, pontosítás vagy ellenpont is jöhet. A hozzászólások célja a kulturált, hasznos beszélgetés.